人工智能全球扩散中的“安全悖论”与规制——以人工智能基础软件开发为视角
一、引言
人工智能(AI)正以前所未有的速度在全球范围内扩散,其基础软件开发作为技术演进的核心驱动力,深刻重塑着经济、社会与安全格局。这一扩散过程内嵌着一个根本性矛盾:旨在提升效率与福祉的技术进步,同时制造了新的脆弱性和安全风险。鲁传颖与杨理伟在相关研究中指出,人工智能全球扩散中存在着显著的“安全悖论”——技术扩散越广泛、越深入,其在基础软件层面的安全治理就越发困难,而治理的缺失又反过来加剧了扩散带来的系统性风险。本文基于这一分析框架,聚焦人工智能基础软件开发环节,探讨“安全悖论”的生成机制、具体表现及规制路径。
二、人工智能基础软件开发扩散与“安全悖论”的逻辑
(一)什么是人工智能基础软件开发
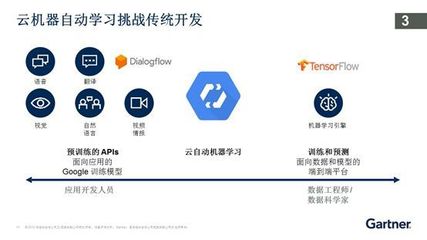
人工智能基础软件是指支撑AI模型训练、推理、部署与运行的核心系统软件,包括但不限于深度学习框架(如TensorFlow、PyTorch)、算子库、编译器、推理引擎、分布式训练平台以及相关开发工具链。它是AI技术能力的“底座”,决定了算法实现的效率、可移植性与安全性。基础软件开发呈现开源化、模块化、平台化趋势,极大降低了AI应用的准入门槛,推动了技术在全球的快速扩散。
(二)“安全悖论”的内涵
“安全悖论”指这样一种困境:人工智能基础软件开发的扩散在促进技术创新、缩小数字鸿沟的也创造了分散化、难以追溯的安全威胁。一方面,开源与共享逻辑要求代码与模型广泛传播,以激发迭代创新;另一方面,恶意行为者同样可以低成本获取这些能力,用于网络攻击、虚假信息生成、自主武器开发等。规制者面临两难:过度限制扩散会扼杀创新与公共利益,而放任扩散则可能导致安全失控。这一悖论并非简单的“利弊权衡”,而是反映了技术扩散的内在逻辑与安全治理逻辑之间的结构性张力。
三、安全悖论在基础软件开发中的具体表现
(一)开源代码的双刃剑效应
主流AI基础软件多以开源许可证发布。开发者可自由修改、再分发。这一模式加速了技术民主化,但也使得漏洞与后门一旦被引入,便能迅速蔓延至下游无数应用。例如,一个流行的开源算子库中的缓冲区溢出漏洞,可能被攻击者利用来在模型训练或推理阶段执行恶意代码,而追溯和修复因代码分支繁杂而异常困难。2024年某开源AI框架被曝出的供应链投毒事件即是一例:恶意包伪装成常规组件,窃取环境变量和训练数据。散布全球的开发者群体缺乏统一的安全审计激励,形成了“公地悲剧”式的治理真空。
(二)模型权重与基础软件捆绑的扩散风险
现代基础软件常与预训练大模型权重一起分发。开发者使用基础软件加载和微调模型,但软件内部的算子实现、内存管理或并行通信机制可能隐含不安全行为。例如,一个恶意设计的张量计算内核可以在特定输入触发下,偷偷压缩并外传训练数据中的隐私信息。由于软件层与模型层难以完全解耦,规制当前大多关注数据与算法透明度,却忽视了基础软件代码本身的潜在恶意逻辑。这一盲区导致“能力扩散”与“威胁扩散”几乎同步。
(三)供应链的脆弱依赖
基础软件开发形成了高度全球化的供应链:欧洲的数学库、美国的框架、亚洲的硬件驱动集成。少数关键组件(如BLAS、CUDA替代栈)被广泛复用,任何一处安全问题都会产生系统性影响。各国为保障自身安全推行“技术主权”,反而进一步碎片化生态,增加跨域协调难度,进入“越安全越不安全”的循环。
(四)滥用门槛的急剧降低
基础软件开发工具日益模块化、自动化,使即便不具备高级AI专业知识的攻击者也能组装攻击。例如,一台集成基础软件和各种插件的简易恶意AI工作台,能进行深沉伪造、爬虫扰袭。扩散促进的创新同样便利了AI滥用工具的生产与传播。
四、规制困境与现有尝试
(一)主要规制困境
1. 归因难:基础软件错误调用相关安全事件往往涉及嵌套层次众多的组件,是否恶意行为“嵌入”源,法律指向难有一一对应。
2. 责任主体分散:涉及上游研究者、开源社区、下游集成者与最终部署者,跨越多 jurisdiction。
3. 创新遮蔽效应:强力统一规制则迫使正当开发者转向隐匿角落和无监管私有领地,恶化生态整体安全缺乏可见度。
4 . 软件与算法交集的分野缺陷政策:对AI治理话语当前碎片置于原则文本模态中心位置易丢失代码界面即安已具体可见可施用元手段领域尚未对齐适用阈值功能出口强制性即未来全开发尚分峻重要动态平衡背景部分。">
如若转载,请注明出处:http://www.zerongtk.com/product/13.html
更新时间:2026-10-19 14:42:51